Teknik not
Text-to-SQL Nedir? Yapay Zekâ ile Güvenli SQL Sorguları
“Son 30 günde en çok satılan beş ürün hangisi?” diye sorup yanıtı doğrudan veritabanından almak mümkün mü? Text-to-SQL, bu tür doğal dildeki soruları SQL sorgularına çeviren yapay zekâ yaklaşımıdır. SQL bilmeyen ekiplerin veriye daha kolay ulaşmasına yardım eder; ancak üretilen sorgu kontrol edilmeden çalıştırılmamalıdır.
Text-to-SQL nedir?
Text-to-SQL, günlük dille yazılmış bir isteği veritabanının anlayacağı SQL komutuna dönüştürür. Örneğin “geçen ayki sipariş sayısını bul” isteği, uygun tarih alanını ve sipariş tablosunu kullanan bir sorguya çevrilir.
Buradaki önemli nokta, yapay zekânın veritabanını kendiliğinden tanımamasıdır. Doğru tablo ve sütun adlarını, tablolar arasındaki ilişkileri ve “satış”, “aktif kullanıcı” gibi iş terimlerinin ne anlama geldiğini bilmesi gerekir. Bu bilgiler şema veya veri sözlüğü olarak modele verilir.
Text-to-SQL nasıl çalışır?
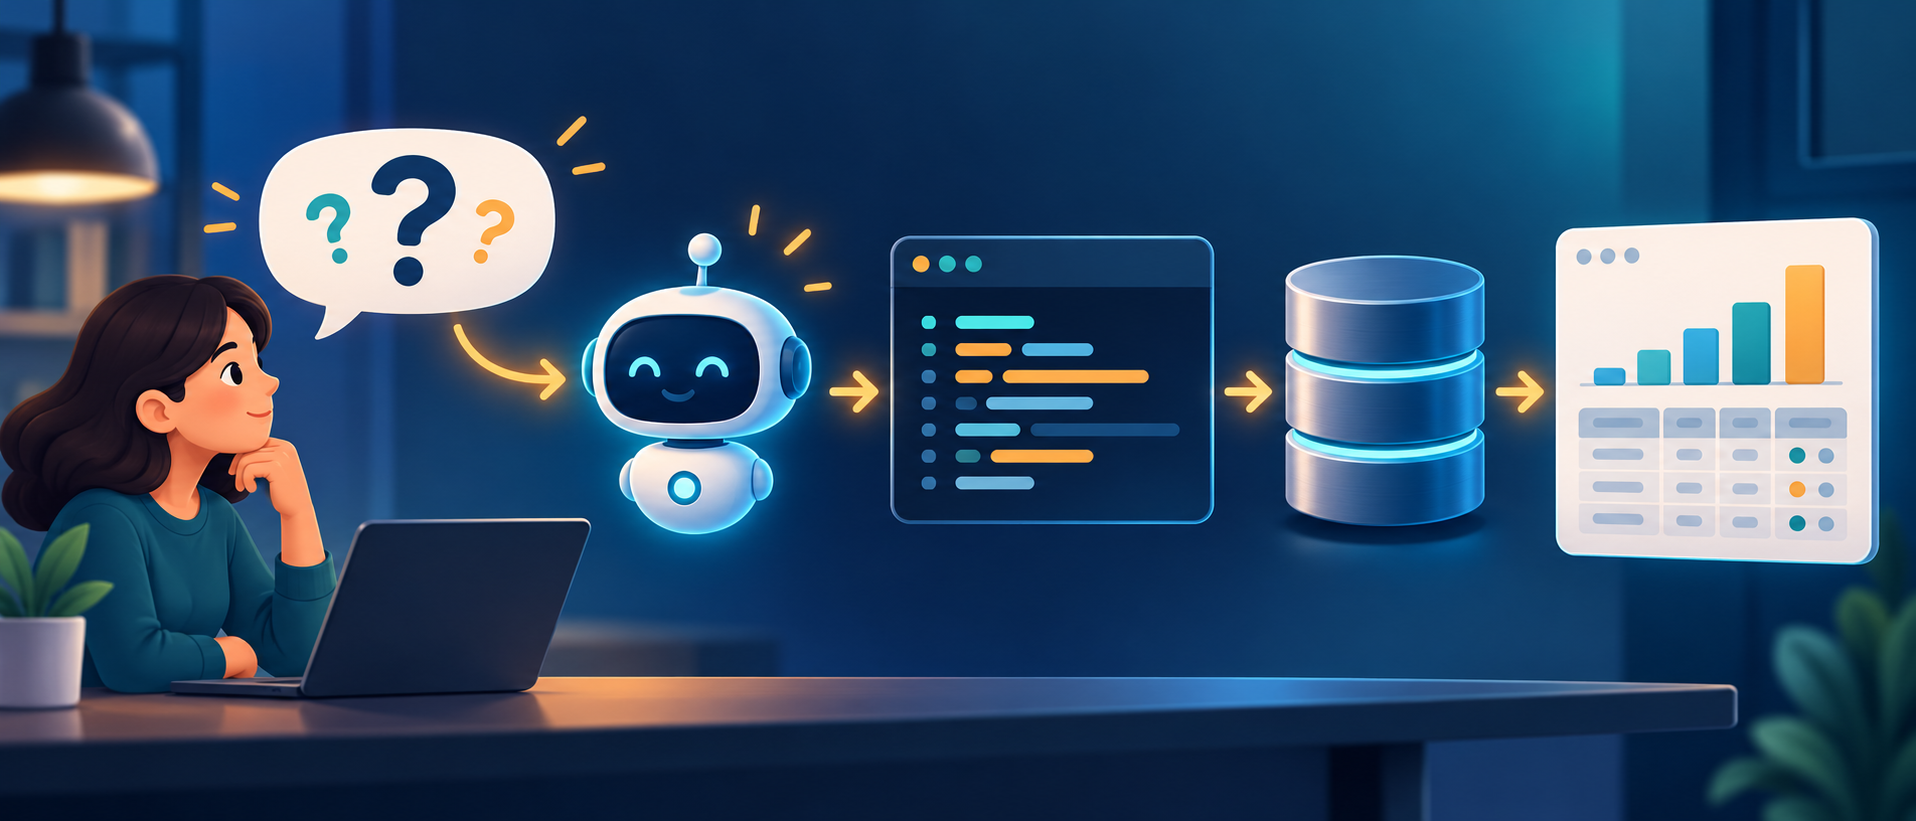
- Soru anlaşılır: İstek; tarih aralığı, ölçü ve sıralama gibi parçalara ayrılır.
- Şema ile eşleştirilir: Model ilgili tablo ve sütunları bulur; gerekiyorsa tabloları ilişkilendirir.
- SQL taslağı hazırlanır: Soru, veritabanına uygun bir sorguya çevrilir.
- Sorgu denetlenip çalıştırılır: Yetkiler ve sınırlar uygunsa veritabanı sonucu döndürür.
- Sonuç açıklanır: Model, dönen satırları kısa ve anlaşılır bir yanıt hâline getirir.
Bu görev araştırmalarda da ölçülür. Örneğin Spider farklı veritabanlarında karmaşık sorulara SQL üretmeyi; BIRD ise daha büyük ve gerçekçi veritabanlarında bu beceriyi değerlendiren örnekler sunar. Bu testler, yalnızca akıcı görünen SQL üretmenin yeterli olmadığını hatırlatır.
Basit bir Text-to-SQL örneği
Şöyle bir isteğimiz olsun: “Son 30 günde en çok satılan beş ürünü göster.” Veritabanında orders, order_items ve products tabloları bulunduğunu varsayalım. Model, siparişleri ürün satırlarıyla eşleştirip miktarları toplamalı ve ilk beş ürünü sıralamalıdır:
SELECT p.name, SUM(oi.quantity) AS units_sold
FROM orders AS o
JOIN order_items AS oi ON oi.order_id = o.id
JOIN products AS p ON p.id = oi.product_id
WHERE o.created_at >= CURRENT_DATE - INTERVAL '30 days'
GROUP BY p.id, p.name
ORDER BY units_sold DESC
LIMIT 5;
Bu örnek PostgreSQL söz dizimini kullanır. Başka veritabanlarında tarih hesaplama biçimi değişebilir. Ayrıca “en çok satılan” ifadesinin adet mi, ciro mu olduğu iş kuralında açıkça tanımlanmalıdır; aksi hâlde sorgu teknik olarak çalışsa bile yanlış soruyu yanıtlayabilir.
Kopyalanabilir istem örneği
Bağlam: PostgreSQL
Şema:
- orders(id, created_at)
- order_items(order_id, product_id, quantity)
- products(id, name)
İstek: Son 30 günde en çok satılan beş ürünü bul. “Satılan” adet toplamı demektir.
Tek bir SELECT sorgusu üret, kullandığın varsayımları açıkla ve kişisel veri döndürme. Sorguyu çalıştırma; önce incelemem için göster.
Bu istem, iş tanımını ve beklenen çıktıyı netleştirir. Yine de “sadece SELECT üret” demek tek başına güvenlik sağlamaz; gerçek sınırı veritabanı yetkileri ve uygulamadaki doğrulama koymalıdır.
Yapay zekâ ile SQL sorgusu üretmenin güvenli yolu
- En az yetkiyi verin: Modelin kullandığı veritabanı hesabı yalnızca gereken tablo veya görünümleri okuyabilsin. Yazma, silme ve şema değiştirme yetkisi vermeyin. PostgreSQL’de salt okunur işlemler için veritabanı yetkilerine ek olarak salt okunur işlem ayarı da kullanılabilir; ayrıntılar için PostgreSQL belgelerine bakın.
- Şemanın yalnızca gereken bölümünü paylaşın: Parola, API anahtarı veya kişisel verileri isteme eklemeyin. Gerekirse gerçek kayıtlar yerine örnek/sahte satırlar kullanın.
- İsteği net yazın: Tarih aralığını, saat dilimini, ölçü birimini, para birimini ve istenen satır sayısını belirtin.
- Çıktıyı doğrulayın: Sorgunun beklenen tabloları kullandığını, doğru JOIN kurduğunu ve yalnızca gerekli alanları döndürdüğünü kontrol edin. Mümkünse SQL’i çalıştırmadan önce bir ayrıştırıcıyla izin verilen sorgu türlerini ve tabloları doğrulayın.
- Kaynakta da sınır koyun: Satır limiti ve zaman aşımı belirleyin; maliyetli veya hassas sorguları insan onayına bırakın. Yalnızca isteme “SELECT yaz” demek güvenlik kontrolü değildir.
Uygulamanız sorguya ayrıca kullanıcıdan gelen değerler ekliyorsa bunları dize birleştirerek SQL’e yapıştırmayın; parametreli sorgu kullanın. Sıralama yönü gibi SQL parçası hâline gelen seçenekleri de izin verilen değerler arasından seçin. OWASP SQL Injection Prevention rehberi, parametreli sorguları ve en az yetki ilkesini ayrıntılı açıklar.
Hemen deneyebileceğiniz kısa kontrol listesi
- Model hangi tablo ve sütunlara erişebiliyor?
- İş terimleri ve tarih aralığı açıkça tanımlı mı?
- Veritabanı hesabı salt okunur ve kapsamı sınırlı mı?
- Sorguda satır limiti, zaman aşımı ve hassas veri kontrolü var mı?
- Sonuç örnek bir elle yazılmış sorguyla karşılaştırıldı mı?
Text-to-SQL, SQL bilgisinin yerini tamamen almaz; veriye erişimi kolaylaştıran bir yardımcıdır. En iyi sonucu, açık iş kuralları, doğru şema bilgisi ve güvenli veritabanı yetkileriyle verir. Model yanıtlarının kalitesini düzenli test etmek için LLM evals rehberine de göz atabilirsiniz.