Teknik not
C2PA Nedir? Yapay Zekâ Görsellerinin Kaynağı Nasıl Kontrol Edilir?
Sosyal medyada etkileyici bir fotoğraf gördünüz. Gerçekten kamerayla mı çekildi, yapay zekâyla mı üretildi, yoksa sonradan mı düzenlendi? Görsele bakarak bunu her zaman anlamak mümkün değil. C2PA ve onunla ilişkilendirilen Content Credentials (İçerik Kimlik Bilgileri), bir dijital dosyanın oluşturulma ve düzenlenme geçmişini doğrulanabilir bir kayıtla göstermeyi amaçlıyor.
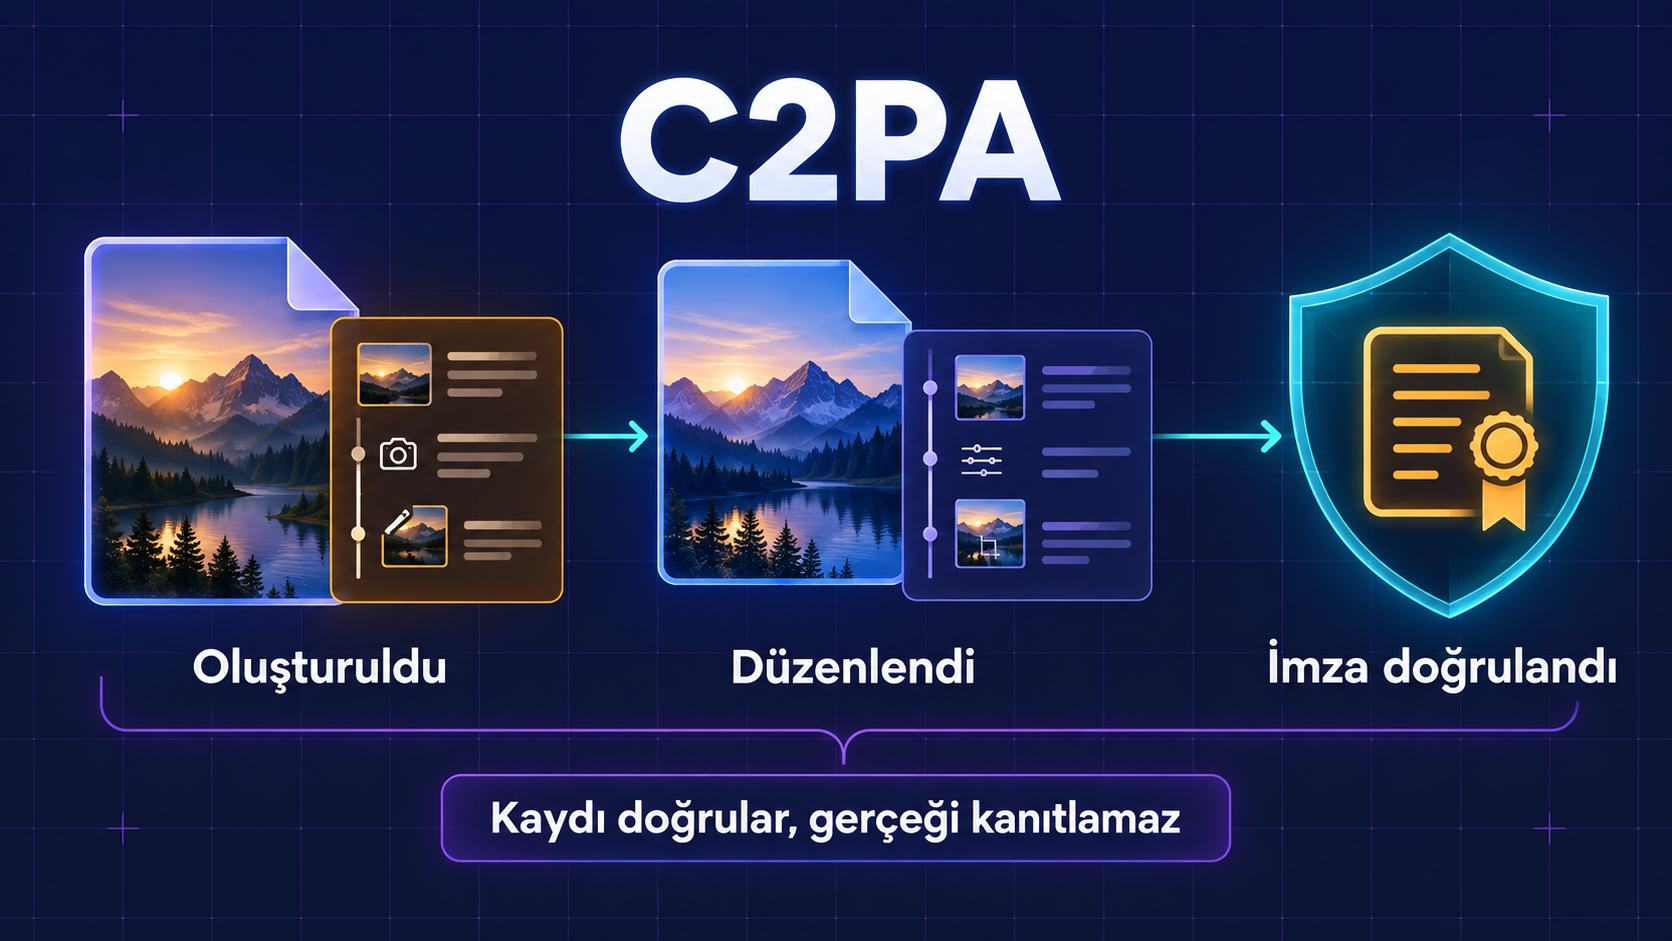
Önemli bir ayrım var: C2PA, “Bu görüntü kesinlikle gerçeği gösteriyor” diyen bir doğruluk makinesi değildir. Dosyaya eklenen geçmiş kaydının imzasını ve dosyayla bağını kontrol etmeye yardım eder. Bu rehberde C2PA’nın ne olduğunu, bir görseldeki kaydın nasıl inceleneceğini ve yöntemin sınırlarını sade bir dille öğreneceksiniz.
C2PA nedir?
C2PA, Coalition for Content Provenance and Authenticity adındaki kuruluşun geliştirdiği açık bir standarttır. Türkçede kabaca “içeriğin kaynağı ve özgünlüğü” ile ilgilidir. Standart, görsel, video, ses veya belge gibi dijital içeriklerin geçmişine ilişkin beyanların nasıl kaydedilip doğrulanacağını tanımlar.
Bu kayıtların kullanıcıya dönük adı çoğu zaman Content Credentials, yani İçerik Kimlik Bilgileri’dir. Bunu, bir dosyanın dijital pasaportu gibi düşünebilirsiniz. Pasaport; bir içeriğin hangi araçla üretildiği, hangi işlemlerden geçtiği veya yapay zekâ kullanılıp kullanılmadığı hakkında imzalı bilgiler içerebilir. Her dosyada bu bilgilerin bulunması zorunlu değildir.
C2PA nasıl çalışır?
Basit bir fotoğraf örneğiyle bakalım:
- Bir uygulama geçmiş kaydı oluşturur. Kamera, düzenleme aracı veya içerik üretim uygulaması; dosyanın oluşturulması ya da düzenlenmesi hakkında bilgi ekleyebilir. Bu kayıt, uygulamanın bildirdiği işlemleri anlatır.
- Kayıt dosyaya kriptografik olarak bağlanır. Dijital imza ve dosyanın özeti (hash) kullanılarak kaydın hangi içerikle ilişkili olduğu ve sonradan değiştirilip değiştirilmediği kontrol edilebilir.
- Bir doğrulayıcı imzayı inceler. Uyumlu bir doğrulama aracı, imzanın geçerliliğini, imzalayan sertifikayı ve kayıtlı işlem geçmişini gösterir. Böylece kullanıcı, sunulan bilginin nereden geldiğini değerlendirebilir.
- Yeni düzenlemeler yeni kayıtla eklenebilir. C2PA uyumlu bir araç düzenleme yaptığında geçmişe yeni bir işlem ekleyebilir. Böylece dosyanın önceki hâli ve sonraki adımları zincir içinde görülebilir.
Örneğin bir görsel üretken yapay zekâyla oluşturulup daha sonra kırpılmış olabilir. Uyumlu uygulamalar, yapay zekâ ile oluşturulma ve kırpma gibi işlemleri ayrı adımlar olarak kayda ekleyebilir. Bu bilgiler ancak kullanılan araçlar gerçekten kaydı oluşturduysa görünür; standart tek başına dosyanın geçmişini geriye dönük olarak keşfetmez.
Bir görselde Content Credentials nasıl kontrol edilir?
Başlangıç için C2PA’nın resmî Content Credentials doğrulama aracını kullanabilirsiniz. Araç, seçtiğiniz dosyadaki desteklenen kimlik bilgilerini okuyup geçmişi görüntüler. Kontrol ederken şu adımları izleyin:
- Görsel veya videonun mümkünse ilk dosyasını bulun. Sosyal medyadan indirilen kopyalarda metadata kaldırılmış olabilir.
- Dosyayı doğrulama aracına yükleyin ve bir Content Credential bulunup bulunmadığına bakın.
- İmza durumunu, imzalayan sertifikayı ve listelenen düzenleme adımlarını inceleyin.
- Yapay zekâ ile üretim veya düzenleme kaydı varsa, bunu dosyanın kaynağına dair bir beyan olarak değerlendirin; sahnenin doğruluğuna dair kanıt saymayın.
İmzanın “geçerli” görünmesi, kaydın dosyayla bağının ve imza kontrolünün başarılı olduğunu anlatır. Yine de kaydı imzalayan aracı veya kurumu tanıyıp tanımadığınızı ayrıca düşünün. Teknik geçerlilik, imzalayanın her konuda güvenilir olduğu anlamına gelmez.
C2PA neleri kanıtlamaz?
- Bir sahnenin doğru olduğunu kanıtlamaz. İmzalı bir fotoğraf düzenlenmemiş olabilir ama yanıltıcı bir açıdan çekilmiş veya yanlış bir açıklamayla paylaşılmış olabilir. C2PA, kaydın bütünlüğüne yardımcı olur; görüntüdeki olayın gerçekte yaşandığını tek başına doğrulamaz.
- Kayıt yoksa dosya sahte demek değildir. C2PA kullanımı isteğe bağlıdır. Kayıt hiç eklenmemiş olabilir veya dosya paylaşılırken metadata silinmiş olabilir. “Kimlik bilgisi bulunamadı” sonucu, “yapay zekâyla üretildi” anlamına gelmez.
- Her düzenleme mutlaka görünmeyebilir. Dosya, geçmişi güncellemeden dönüştürülürse doğrulama başarısız olabilir ya da önceki kayıt dosyadan ayrılabilir. Bu durum içeriğin kesin olarak sahte olduğunu değil, kaydın o dosya üzerinden doğrulanamadığını gösterir.
Kısacası C2PA bir yapay zekâ dedektörü değil, içerik kökeni ve işlem geçmişi standardıdır. Bir görüntünün AI üretimi olup olmadığını anlamaya yardımcı olacak beyanlar sunabilir; ancak yokluğunda otomatik bir hüküm vermez. Yapay zekâ yanıtlarını kaynaklardan kontrol etmek için yapay zekâ halüsinasyonlarını doğrulama rehberimize de göz atabilirsiniz.
Sık sorulan sorular
C2PA bir yapay zekâ görseli tespit aracı mı?
Hayır. C2PA bir görseli analiz edip “AI üretimi” kararı veren bir dedektör değildir. Uyumlu bir uygulamanın eklediği, imzalı kaynak ve işlem beyanlarını doğrulamaya yarar. Kayıtta AI ile oluşturma bilgisi varsa bunu gösterebilir.
Content Credentials yoksa görsel güvenilmez midir?
Hayır. Kullanım isteğe bağlıdır ve dosya aktarılırken kayıt kaybolabilir. Kimlik bilgilerinin bulunmaması, görselin gerçek veya sahte olduğuna dair tek başına sonuç vermez.
C2PA blokzincir kullanır mı?
C2PA’nın doğrulama yaklaşımı dijital imzalar ve kriptografik bağlara dayanır; blokzincir, standardın çalışması için gerekli değildir.